 |
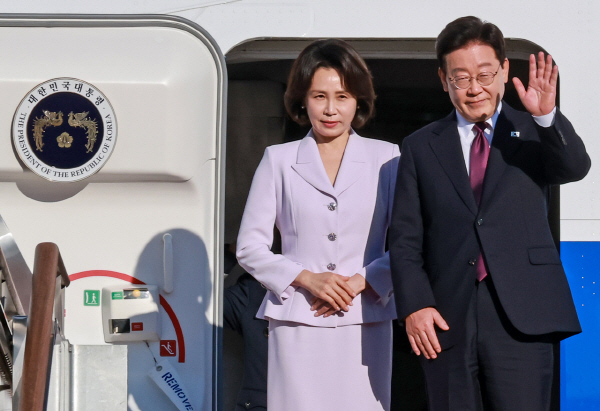
| 유엔총회 참석과 멕시코 국빈방문을 위해 출국하는 이재명 대통령과 김혜경 여사가 지난 9월21일 성남서울공항 공군 1호기에서 환송객에게 인사하고 있다. 연합뉴스
|
이재명 대통령 내외를 포함한 공군 1호기 탑승객 명단 유출과 관련해 정부가 파일의 작성자 등 세부사항 파악에 주력하고 있다. 대통령과 순방단 인원 168명의 여권번호 등 개인정보가 들어 있는 해당 파일은 작성자명이 외교부의 영문 약칭인 ‘MOFA’가 명시됐다는 보도가 나오면서 유출 경로에 관심이 모아진다.
외교부는 4일 유출된 파일의 작성자명 등에 대해 “경찰청 등 유관기관과 함께 사실관계를 확인 중으로, 구체 답변하기 어렵다”고 밝혔다.
해당 파일의 작성자명이 외교부의 영문 약칭인 ‘MOFA’라는 보도에 대해 외교부 관계자는 해당 파일이 외교부 문서라고 단정할 수 없다면서도 ‘외교부 형식’이 맞다는 건 인정했다.
엑셀시트 형태인 이 파일은 외교부가 정상 순방 행사 총괄 기관으로서 공군 1호기 탑승자 정보를 취합해서 작성하는 문서의 형식은 맞다고 외교부 당국자가 전날 설명했다. 다만 이 문서가 직인 등이 찍히는 정식 공문은 아니고, 정식 공문의 첨부파일과 같은 성격이어서 누가 작성했는지는 바로 확인되지 않지만, 작성자가 MOFA라면 외교부 내 문서일 가능성이 한층 커진다.
이 문서는 지난 6월 이 대통령의 벨기에 등 유럽 국가 순방 직전인 6월 초 외국의 악성코드 감염 여부 검사 사이트 ‘바이러스토털’에 올라왔다. 외교부는 외부 해킹보다는 관계자 등이 악성코드 검사 등을 위해 파일을 해외 사이트에 업로드하는 과정에서 정보가 노출됐을 가능성에 무게를 두고 있다.주벨기에 공관을 매개로 해당 문서가 관계 기관이나 상대국 정부 등에 전달·공유되는 과정에서 유출됐을 가능성이 제기된다.
국민의힘은 ‘유례없는 보안참사’라며 공세에 나섰다. 박충권 수석대변인은 4일 논평에서 “대통령 여권번호도, 경호원 신원도 5개월간 무방비였다. (해킹으로)뚫린 것이 아니라면 관리가 무너졌다는 자백”이라며 “보안문서라던 파일은 비밀번호 하나 없이 올라갔다. 기본적인 보안 수칙조차 저버린 아마추어 국정 운영”이라고 지적했다.
이어 “지난해 12월 쿠팡의 개인정보 유출 사건 당시 이 대통령은 ‘잘못하면 회사 망한다는 생각이 들게 해야 한다’고 했다”며“ 기업에 들이댄 잣대를 이제 정부가 받을 차례”라고 목소리를 높였다.