 |
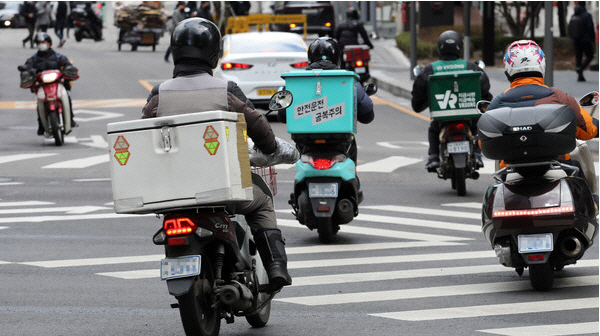
| 배달 라이더. 연합뉴스
|
배달의민족 라이더 약 201명의 개인정보가 외부에 노출된 정황이 확인됐다. 유출 경로는 배달의 민족·쿠팡 이츠 등 배달 플랫폼의 위탁을 받는 배달대행 협력사가 운영하는 사이트로 추정된다.
국내 배달대행 A 업체가 운영하는 것으로 추정되는 사이트에서 배달의민족 라이더 약 201명(라이더 아이디·이름 조합 기준)의 이름·전화번호가 담긴 데이터 폴더가 로그인 화면 없이 외부에 노출됐다.
이 사이트는 배달의민족 라이더가 이름과 전화번호 끝자리, 비밀번호를 입력해 자신의 배달 실적으로 조회하는 서비스를 제공하는 곳이다.
이용자의 인증을 거쳐야 하는 서비스와 달리 개인정보가 정장된 데이터 폴더는 별도의 로그인 화면 없이 열람할 수 있는 상태였던 것으로 확인됐다.
이 접근은 웹주소에 특정 경로를 추가하는 것만으로 가능한 상황으로, 운영 업체의 접근 통제 관리가 미흡했거나 최근 확산하는 AI 기반 개발(바이브 코딩)과정에서 보안 설정이 누락됐을 가능성이 제기되고 있다.
A 업체는 국내 배달 플랫폼의 위탁을 받아 라이더 모집과 배차, 정산, 관리 등을 담당하는 배달대행 협력사다.