| |  |
| 자칭 '원전반대그룹'이 원전 가동 중단을 요구한 시한인 25일 새벽 경북 월성원자력발전소가 별다른 특이사항 없이 운영되고 있다. |
- 직원 수백 명에 발송 확인
- 유출자료 공개한 인물이
- 명의도용 했을 가능성 커
- 일부 도면 재작년 빼돌려
- 수년 전부터 범행 계획한 듯
한국수력원자력의 내부 문서 유출 사건과 관련, 퇴직자 명의의 이메일 계정에서 현직 직원들에게 다량의 악성 이메일이 발송된 사실이 확인됐다. 개인정보범죄 정부합동수사단(단장 이정수 부장검사)은 지난 9일 한수원 직원 수백 명에게 악성코드를 심은 이메일이 발송됐는데, 발송자 이메일 명의가 제3자인 경우도 일부 있지만 대부분 한수원 퇴직자 수십 명의 것이었다고 25일 밝혔다. 이메일은 '○○ 도면입니다'라는 식의 제목을 달아 해당 업무를 맡은 한수원 직원이 무심코 열어보기 쉽도록 해 놓은 것으로 조사됐다. 이메일에 심은 악성코드는 300여 개에 이른다.
퇴직자 명의의 이메일은 국내 포털사이트 다음의 계정이 사용됐다. 악성코드가 심어진 것으로 알려진 한수원 직원 및 협력사 컴퓨터와 하드디스크 등은 이미 검찰로 넘겨져 분석 작업이 진행되고 있다. 해당 컴퓨터가 해커의 원격조종물로 이용되는 좀비 PC처럼 변질됐는지도 점검 대상이다. 퇴직자들의 명의는 도용당했을 가능성이 높은 것으로 보고 있다. 합수단 관계자는 "원전 유출 자료를 공개한 인물과 한수원 직원들에게 이메일을 보낸 인물은 100% 단정할 수 없지만 동일인 내지 동일 그룹으로 추정할 만한 정황이 있다"고 말했다.
| |  |
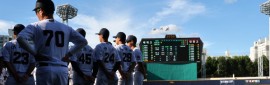
| 이날 새벽 고리원전 1·3호기를 둘러보는 윤상직(앞줄 가운데) 산업통상자원부 장관. 연합뉴스 |
범인들이 수년 전부터 범행을 치밀하게 준비한 흔적도 나오고 있다. 원전 도면 등 유출 자료 중에도 작성시기 등에 비춰 지난해나 재작년에 빼돌려진 것으로 추정되는 것들이 있기 때문이다.
합수단은 악성코드가 심어진 이메일 발송과 원전 유출자료 유포 과정에서 쓰인 다량의 중국 선양발 IP를 추적하기 위해 현지 사법당국과 공조수사 절차를 밟고 있다. 합수단은 중국 측에 선양발 IP 20∼30개를 특정해 전달했다. 범인이 중국에서 접속한 IP 역시 현지 VPN 서비스를 통해 '세탁'한 것이라면 이를 추적하기 위해 중국 내 VPN 서비스를 제공하는 현지 통신회사들로부터 자료를 확보할 필요가 있고, 이를 위해서도 공조수사가 요구된다고 합수단은 설명했다.
북한 정찰총국 소속 해커들의 소행 가능성에 대해서는 여전히 드러난 것이 없다. 합수단 관계자는 "북한과 이번 사건의 연계 가능성은 단정할 수도 부인할 수도 없는 상태"라고 덧붙였다.
※원전 자료 유출 사고 일지
15일 네이버 블로거, 원전 자료 유출 예고
17일 (1차 유출) 한수원 전·현직 직원 1만799명 주소록
18일 (2차 유출) 월성 1·2호기 제어 프로그램 해설서 등 7개 파일
19일 (3차 유출) 고리원전 원자로 냉각시스템 등 9개 파일
21일 (4차 유출) 고리 1·2호기 공기 조화 계통 보고서 등 4개 파일
23일 (5차 유출) 고리 1·2호기, 월성 3·4호기 도면 등 4개 파일
25일 원전 가동 중단 요구 시한