 |
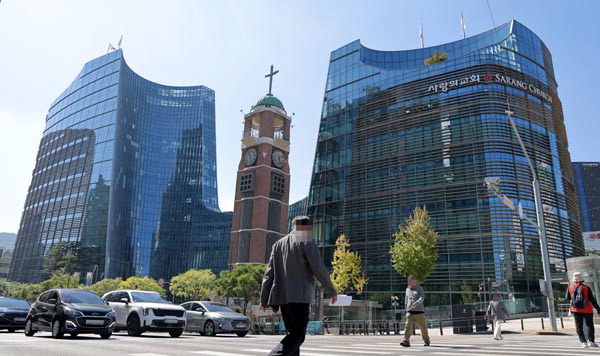
| 국내 대형 교회인 서울 여의도순복음교회와 서울 서초구 사랑의교회가 사이버 공격에 노출된 것으로 확인된 가운데 7일 서울 서초구 사랑의교회 모습. 연합뉴스 |
- 여의도순복음교회도 유출 피해
최근 발생한 금융기관 해킹에 이용된 인터넷주소(IP) 상당수가 추적을 피하기 위한 ‘세탁용’으로 확인됐다. 동시다발적 대규모 해킹이 계속되는 가운데 국내 최대 교회인 여의도 순복음교회에서도 신도 개인정보 유출 사태가 발생했다.
7일 취재를 종합하면 경찰이 금융기관 해킹 사건과 관련된 IP 28개를 분석한 결과 상당수는 세탁용인 사실이 확인됐다. 금융감독원은 전날 중복을 제외한 공격 IP 28개를 일부 국가 정보와 함께 금융권과 공유했다. 다만 소재 국가가 확인되더라도 우회 접속 가능성이 있어 국가 정보 해석에는 유의해야 한다고 설명했다.
경찰은 이 같은 우회 흔적을 검증하며 해킹 경로를 추적하고 있다. 경로상 정보를 확인하는 데 필요한 국제 공조를 이미 진행했으며, 분석 결과에 따라 추가 공조도 진행할 수 있다고 경찰은 전했다.
한편 이날 여의도순복음교회는 해킹 피해로 신도 85만 명의 이름과 생년월일 등의 유출이 의심된다고 밝혔다.
여의도순복음교회는 보도자료를 내고 “유출 의심자료 7건 가운데 교구 전입·전출 이력, 직분 임명 내역, 침례 이력 등 6건에는 개인정보가 포함되지 않았으며, 성도 정보 변경 이력 1건에서 일부 개인정보가 포함된 사실을 확인했다”고 설명했다. 신도 정보 변경 이력에는 총 85만 명의 이름과 생년월일, 변경 내용 등이 들어있는 것으로 전해졌다. 이 중엔 주민등록번호 변경 이력 2629건, 전화번호 변경이력 3964건, 주소 변경 이력 7202건이 포함됐다.